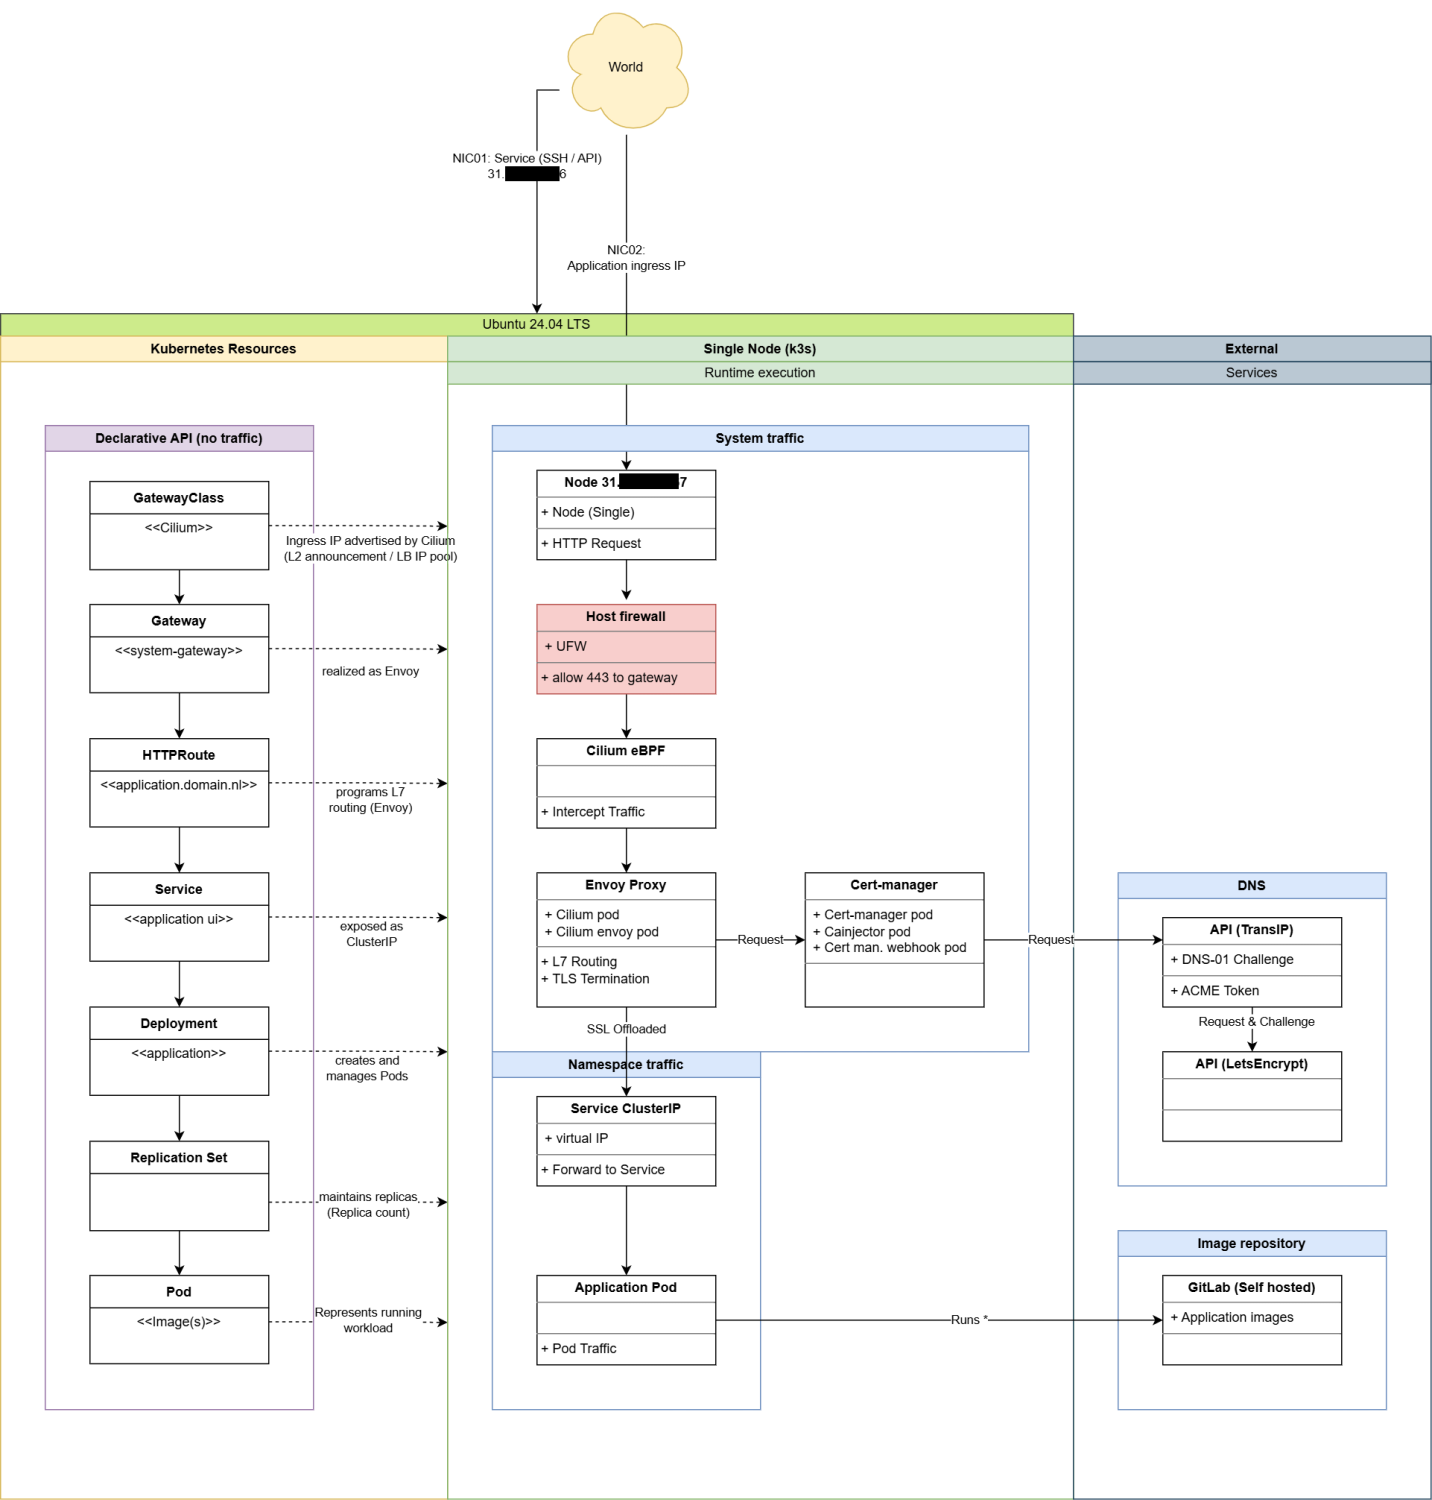
In navolging van mijn vorige artikel over Kubernetes ben ik bewust gaan zitten om de netwerk flow en deployment van mijn setup uit te tekenen. Dit is hoe ik denk dat ik het gebouwd heb en hoe ik denk dat het draait. Dat betekent niet automatisch dat dit ook precies zo is, het is mijn huidige beeld van het systeem.
In de afbeelding laat ik zien hoe verkeer volgens mij vanaf de buitenwereld via DNS, Gateway API en Cilium eBPF uiteindelijk bij een applicatie pod uitkomt. Inclusief TLS terminatie, cert-manager, Envoy, ClusterIP services en het onderscheid tussen wat je declaratief beschrijft in Kubernetes en wat er daadwerkelijk op runtime gebeurt op een single node k3s cluster. Ook host firewall regels en image delivery via GitLab heb ik meegenomen.
Het doel hiervan is simpel: voor mezelf scherp krijgen wat er gebeurt, waar dingen eindigen en beginnen, en welke aannames ik maak. Door het uit te tekenen merk je snel waar je twijfelt of waar je kennis dunner is dan je dacht. Dat helpt bij debuggen, security keuzes en vervolgstappen.
Lees je dit en denk je: dit klopt niet, dit kan scherper, of dit werkt anders, dan hoor ik dat graag. Feedback van mensen met meer of andere Kubernetes ervaring is welkom. Ik kom net kijken ;-)